Economia
Invasão no iFood expõe telefone de clientes e CPF de entregadores
Invasão foi no sábado (14); empresa diz que senhas e cartões não foram acessados
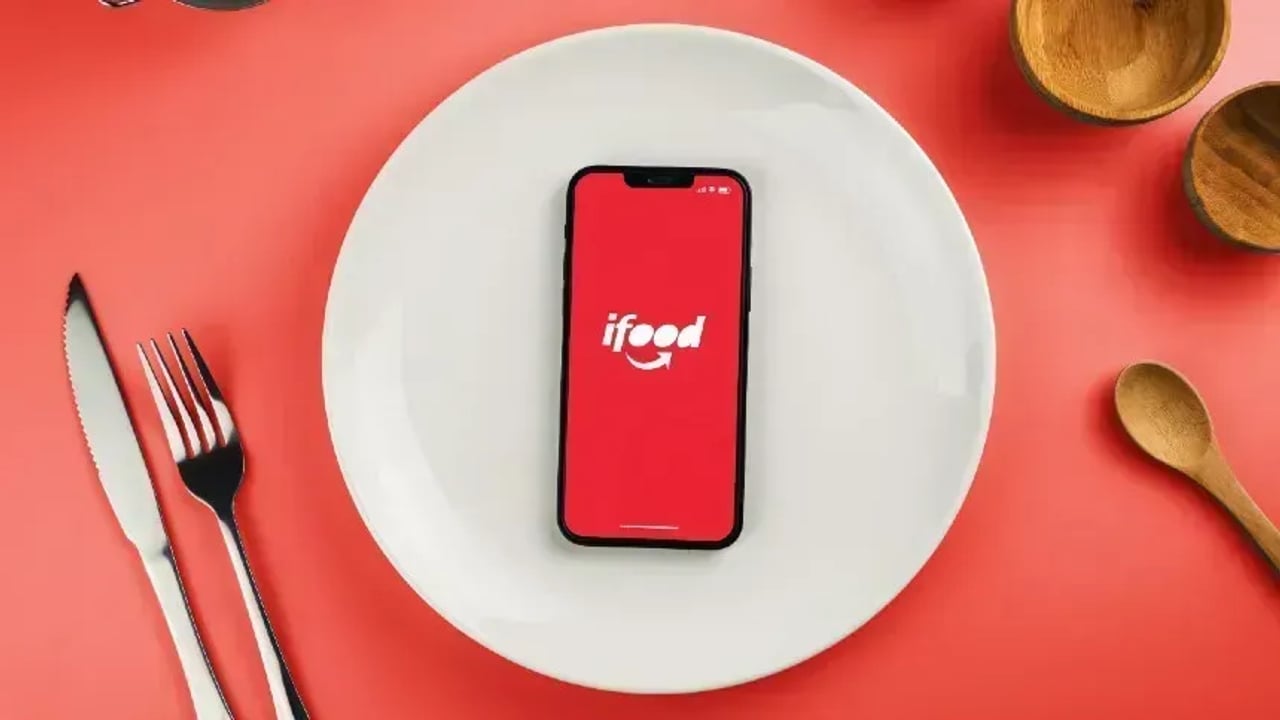
O iFood confirmou nesta quinta-feira (19) um vazamento de dados de clientes, entregadores e representantes de restaurantes. Criminosos invadiram os sistemas da empresa no sábado (14), e o acesso foi identificado e contido no mesmo dia, segundo a plataforma de delivery.
O iFood ainda investiga o caso e diz que não pode confirmar quantas pessoas foram atingidas. Quem teve os dados acessados vai receber um e-mail com o detalhamento, e os avisos começam a ser enviados nesta quinta.
A empresa não contou como os invasores entraram e afirma que o aplicativo segue funcionando normalmente. Segundo o iFood, senhas, cartões e outros meios de pagamento, saldos, extratos e informações biométricas não foram acessados, e até agora não há sinal de que os dados tenham sido divulgados ou usados.
O que foi exposto, de acordo com a empresa:
- clientes e usuários do iFood Benefícios: só o número de telefone
- representantes de restaurantes: CPF, telefone cadastrado ou ambos
- entregadores: nome, e-mail, telefone e CPF e, em alguns casos, a agência e a conta usadas para o repasse dos pagamentos
Nem todos os entregadores foram atingidos da mesma forma. A empresa comunicou o caso à Agência Nacional de Proteção de Dados (ANPD) e diz que colabora com a apuração.
Como se proteger de golpes
Para não cair em golpes, o iFood recomenda aos clientes:
- desconfiar de ligações, mensagens e e-mails que peçam senha, código de verificação ou pagamento
- suspeitar de links desconhecidos enviados em nome do iFood
- ativar a verificação em duas etapas, quando possível
“O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem”, afirmou a empresa. Segundo ela, não é preciso trocar a senha nem tirar os cartões cadastrados no aplicativo.
É o segundo incidente do iFood que vem a público em 2026. Em junho, a empresa já tinha comunicado um vazamento ocorrido em dezembro de 2025, que expôs nome e CPF de cerca de 1,2 milhão de pessoas, aproximadamente 2% dos usuários, segundo o site Tecnoblog.



Funkeiro Gugu Hawaiano é preso em aeroporto antes de viagem no Rio
Agentes das polícias Civil e Federal prenderam o funkeiro Gugu Hawaiano nesta quinta-feira (19). A ação policial ocorreu no Aeroporto...


A psicologia sugere que sentir vontade de comer ao ver vídeos de receitas não significa necessariamente estar com fome, mas pode estar relacionado à maneira como o cérebro antecipa o prazer da comida
Assistir a um vídeo de bolo saindo do forno ou de uma pizza sendo preparada pode despertar uma vontade imediata...


Hugo Souza, do Corinthians, vai ser pai de duas meninas de mulheres diferentes
O goleiro Hugo Souza, de 27 anos, vai ser pai de duas meninas, filhas de mulheres diferentes, que devem nascer...