Economia
Cliente cai em golpe de falso atendente e perde R$ 15 mil, mas tribunal culpa banco por vazamento de dados e manda devolver o dinheiro
Uso de dados cadastrais sigilosos por fraudadores comprova falha de segurança bancária e afasta a culpa exclusiva da vítima, garantindo reembolso integral.
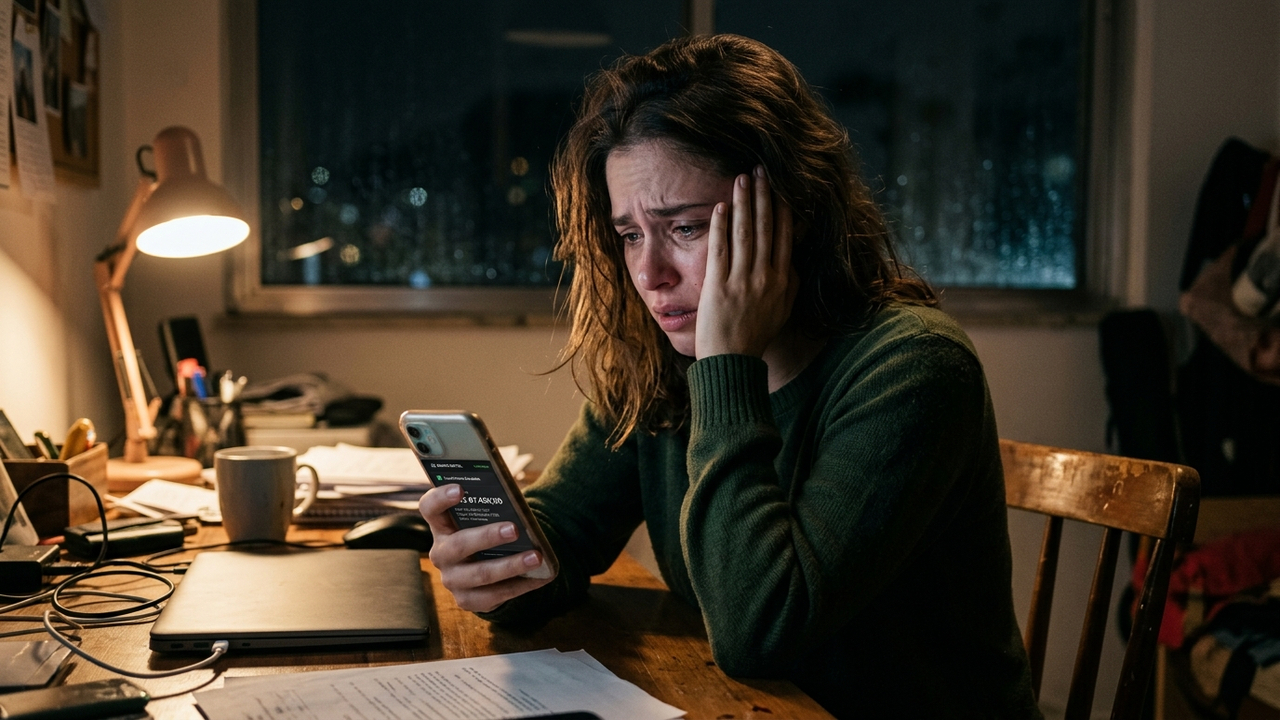
A clonagem de canais de atendimento e o uso de dados cadastrais vazados têm feito milhares de vítimas em fraudes bancárias por telefone. A Justiça determinou que instituições financeiras restituam o valor integral de R$ 15.000,00 subtraído de correntistas, responsabilizando os bancos pela quebra de sigilo das informações de clientes.
Como os golpistas tiveram acesso aos dados sigilosos da conta?
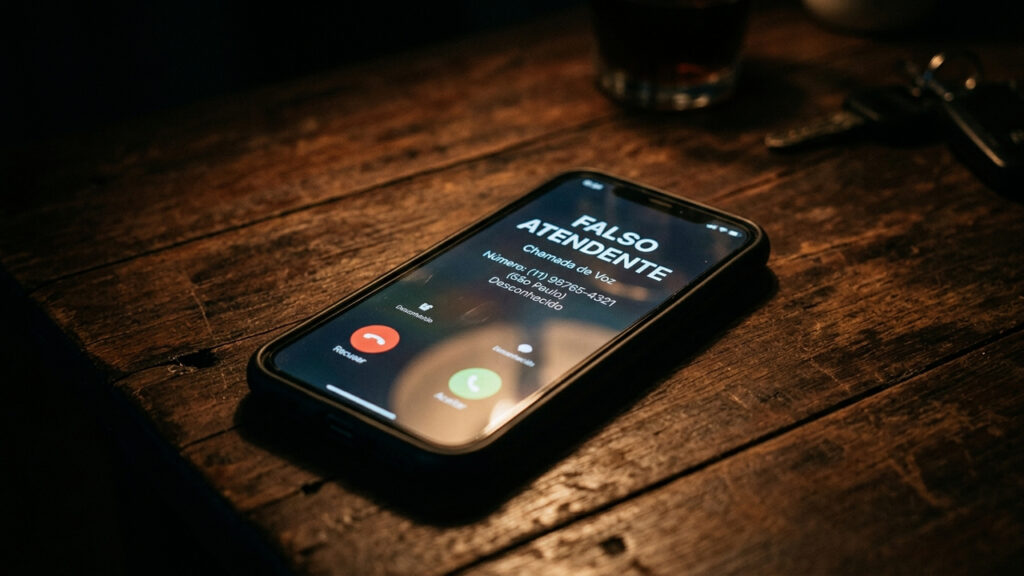
O crime ocorre quando criminosos entram em contato telefônico conhecendo o nome completo, CPF, agência e as últimas compras reais feitas no cartão. Esse nível de detalhamento decorre de vazamento de dados internos ou invasão dos sistemas de segurança da instituição financeira.
Convencido de que falava com o setor de fraudes oficial, o cliente segue instruções para cancelar supostas compras suspeitas e transfere valores via Pix ou TED. A Lei Geral de Proteção de Dados (LGPD) estabelece que o banco responde pela falha na custódia desses dados sigilosos.
O que diz a Súmula 479 do STJ sobre fraudes bancárias com terceiros?
O Superior Tribunal de Justiça consolidou entendimento vinculante através da Súmula 479 do STJ, determinando que fraudes cometidas por terceiros configuram fortuito interno da atividade bancária. O risco de invasões e golpes de engenharia social não pode ser transferido ao consumidor.
Para entender os critérios que definem a obrigação do banco em ressarcir o cliente, confira o comparativo legal no card a seguir:
| Cenário da Fraude | Enquadramento Legal | Dever de Devolução |
|---|---|---|
| Golpista tinha dados da conta | Falha de segurança e LGPD | Devolução integral dos R$ 15.000,00 |
| Transferência fora do perfil | Ausência de bloqueio preventivo | Responsabilidade objetiva do banco |
Por que a transferência atípica de valor alto obriga o banco a indenizar?
Os bancos possuem ferramentas de inteligência artificial que mapeiam o perfil de consumo de cada cliente. Transações atípicas de R$ 15.000,00 realizadas em horários incomuns devem acionar travas de segurança automáticas.
A omissão do sistema de monitoramento ao liberar transferências discrepantes sem verificação biométrica caracteriza defeito na prestação do serviço segundo o Artigo 14 do Código de Defesa do Consumidor (CDC).
Como reunir as provas necessárias para reaver o dinheiro na Justiça?
A vítima do golpe do falso atendente deve agir nas primeiras horas para preservar registros digitais que comprovem a sofisticação da abordagem criminosa.
Para formalizar o pedido de restituição e comprovar a quebra de segurança do banco, organize o seguinte dossiê:
- 📞 Registro de chamadas: Salve capturas de tela do histórico de chamadas com duração e número idêntico ao SAC do banco.
- 📝 Boletim de ocorrência detalhado: Registre que os golpistas confirmaram dados confidenciais antes de induzir a transação.
- 🧾 Protocolo do MED (Mecanismo Especial de Devolução): Acione o banco em até 80 dias para solicitar o bloqueio cautelar do Pix.
Quais as dúvidas mais comuns de vítimas do golpe do falso atendente?
O medo de arcar com o prejuízo e a alegação de culpa exclusiva do correntista geram dúvidas jurídicas frequentes. Esclareça os principais pontos a seguir.
📋 Perguntas Frequentes
A responsabilidade pela guarda das informações financeiras cabe integralmente às instituições bancárias. Demonstrar que os fraudadores possuíam dados internos sigilosos garante a anulação da transação e a restituição do valor subtraído.



Água sanitária, desinfetante ou álcool 70%: para que serve cada produto de limpeza e o perigo grave de misturá-los dentro de casa
A higienização correta da casa exige o uso consciente de produtos químicos de limpeza. Misturar substâncias comuns como água sanitária,...

Não é a bagunça que mais chama a atenção das visitas: veja o que as pessoas realmente percebem ao entrar na sua casa
Bastam alguns segundos depois de abrir a porta para uma visita formar uma impressão silenciosa sobre a casa. E, antes...

Casas feitas com fardos de palha e argila natural ganham espaço na construção: técnica substitui parte dos materiais tradicionais e pode melhorar o isolamento térmico com baixo custo e recursos naturais
A busca por materiais sustentáveis na bioconstrução ganha relevância na arquitetura contemporânea. O uso combinado de fardos de palha e...